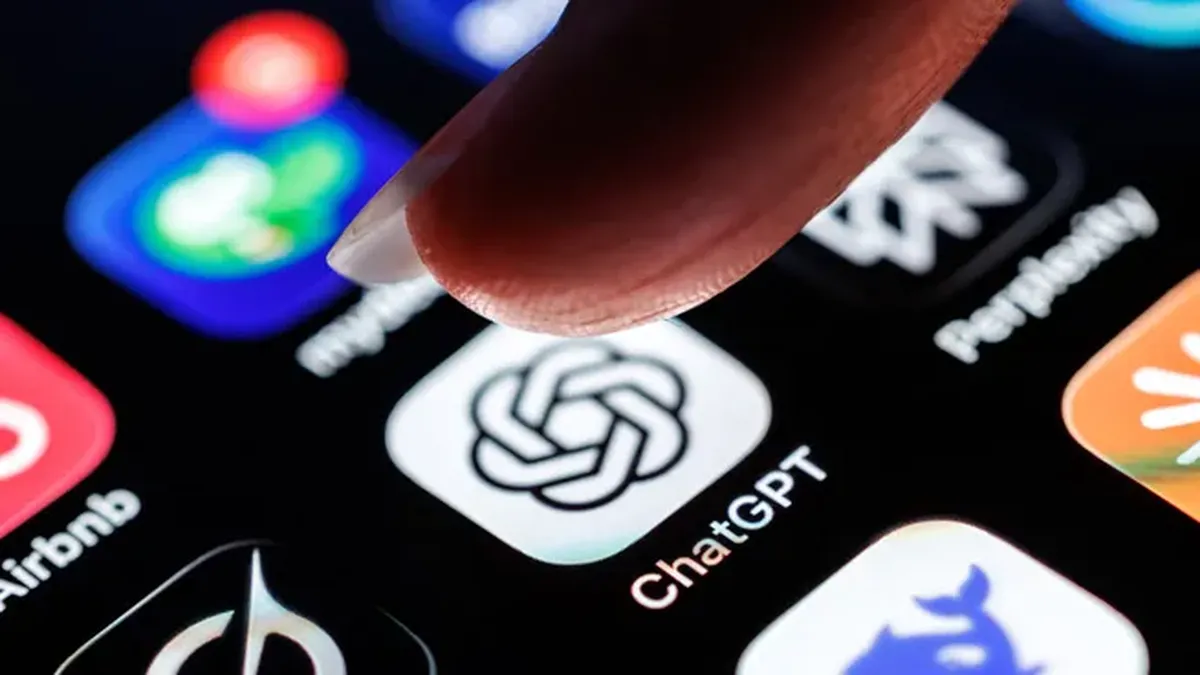

La firma especializada en ciberseguridad ESET Latinoamérica informó sobre los riesgos asociados al acceso no autorizado a cuentas de ChatGPT, destacando que estas plataformas almacenan información sensible más allá de simples conversaciones.
Cada consulta realizada en ChatGPT puede incluir detalles sobre intereses personales, proyectos laborales, datos sensibles y documentos internos. Esta característica, explicó la compañía, convierte a los perfiles en objetivos relevantes para ataques informáticos y fraudes.
Vulnerabilidades y posibles vías de ataque
Según el análisis de ESET, una cuenta vulnerable no solo permite que terceros lean conversaciones ajenas, sino también accedan a documentos de trabajo, proposiciones comerciales y hasta información privada almacenada por la interacción cotidiana con el asistente.
El investigador de Seguridad Informática de ESET Latinoamérica, Mario Micucci, explicó que “establecer qué tan grave puede ser que roben una cuenta de ChatGPT dependerá de la utilidad que se le dé, la información que se comparta, las funciones que se utilicen y los servicios conectados que se tengan a la cuenta”.
Micucci advirtió que el impacto para el usuario varía si utiliza la herramienta para consultas generales o para gestionar información de clientes y documentos internos empresariales.
La investigación identificó tres principales mecanismos empleados por los ciberdelincuentes. Primero, el phishing mediante correos o mensajes falsos que simulan alertas de seguridad provenientes de ChatGPT o OpenAI, llevando a los usuarios a páginas fraudulentas para sustraer sus credenciales.
La segunda vía consiste en la reutilización de contraseñas, donde los atacantes aprovechan credenciales filtradas en brechas anteriores, utilizando credential stuffing para acceder a servicios adicionales.
En tercer lugar, ESET informó que el uso de dispositivos comprometidos, sesiones abiertas en computadoras compartidas o la pérdida de dispositivos sin bloqueo adecuado también exponen las cuentas a accesos indebidos.
Consecuencias del acceso no autorizado
Un atacante con acceso a una cuenta de ChatGPT tiene la posibilidad de revisar todas las conversaciones, examinar documentos y obtener datos personales, laborales o médicos, dependiendo de lo almacenado por el usuario.
Este contenido sirve potencialmente como base para elaborar ataques de ingeniería social más creíbles, pues los ciberdelincuentes pueden aprovechar el conocimiento de intereses y relaciones profesionales y personales.
La exposición de contratos, bases de clientes o información interna puede extender los daños a colaboradores, clientes u organizaciones enteras, alertó la firma de seguridad.
Si la cuenta vulnerada tiene integraciones habilitadas, como la función para enviar correos, los atacantes podrían hacerse pasar por el usuario para solicitar información confidencial o distribuir enlaces fraudulentos a contactos.
Además, las cuentas con características de pago, acceso a API facturables o recursos económicos son susceptibles a consumos no autorizados y pérdidas financieras.
En situaciones graves, los atacantes pueden modificar configuraciones de seguridad y complicar la recuperación del acceso, ocasionando la pérdida de conversaciones y recursos del usuario.
Recomendaciones ante incidentes de seguridad
En caso de ingreso no autorizado, ESET recomienda actuar de inmediato. El primer paso es cambiar la contraseña por una nueva y robusta. Si la autenticación está vinculada a servicios como Google o Microsoft, se debe actualizar también esa credencial.
El segundo paso sugerido es cerrar todas las sesiones activas desde la configuración de seguridad, forzando así la reautenticación en todos los dispositivos conectados.
A continuación, la empresa aconseja revisar la actividad reciente, incluyendo accesos, cambios de contraseña o alteraciones en los métodos de autenticación. También recomienda activar la autenticación de doble factor, una vez cambiada la clave y cerradas las sesiones, para fortalecer la seguridad.
Finalmente, si el usuario detecta acciones no autorizadas, no puede recuperar el acceso o persisten sospechas, ESET sugiere contactar al soporte oficial de OpenAI a través de su Centro de ayuda.

 También lee